
La direttiva NIS2 (recepita in Italia con il D.Lgs. 138/2024) e il GDPR chiedono alle aziende di adottare misure tecniche e organizzative adeguate per proteggere i propri sistemi e i dati che trattano, e di poterlo dimostrare. Il punto di partenza è sapere con precisione quali dispositivi si hanno, se sono aggiornati e protetti, e chi vi accede. Vedo raccoglie queste informazioni ogni giorno e le trasforma in evidenze documentate.
Reporting NIS2: le misure ACN e i report di Vedo
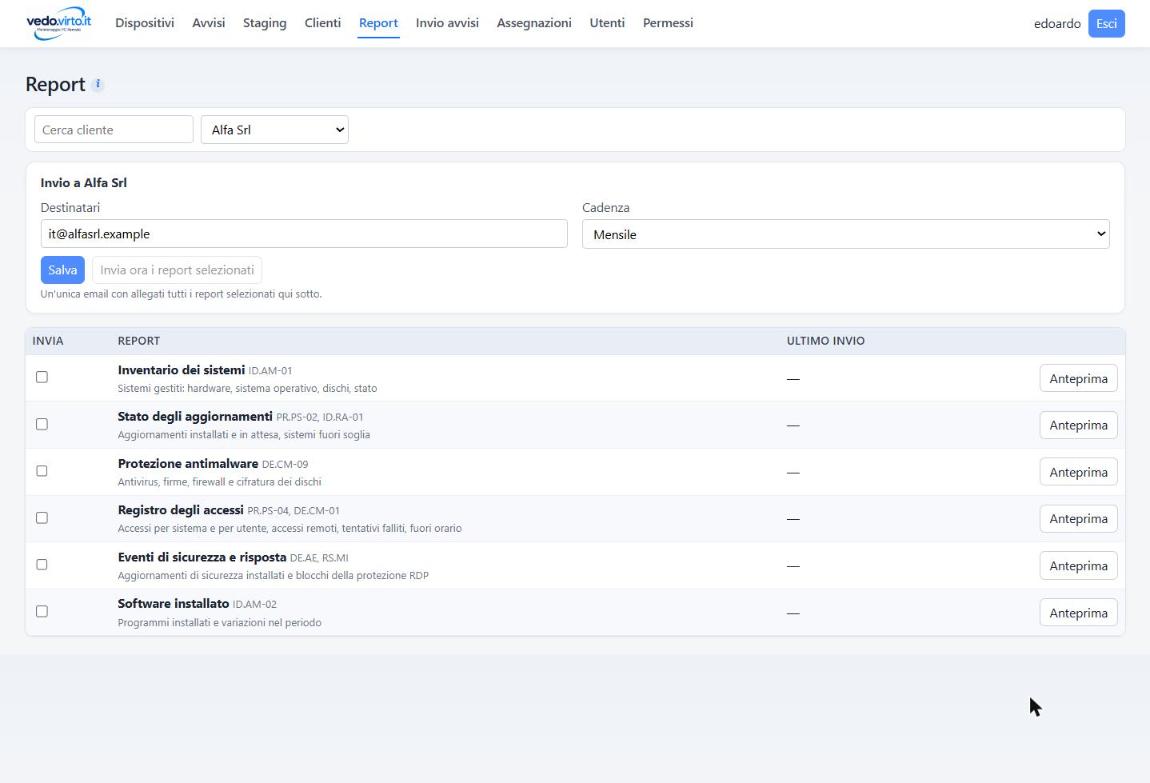
I soggetti essenziali e importanti devono applicare le misure di sicurezza di base definite dall’Agenzia per la Cybersicurezza Nazionale (ACN), costruite sul Framework Nazionale per la Cybersecurity. I report di Vedo sono organizzati proprio secondo quei codici:
| Area del Framework | Codice | Cosa documenta Vedo |
|---|---|---|
| Gestione degli asset | ID.AM-01 | Inventario di PC e server: hardware, sistema operativo, dischi, stato |
| Gestione degli asset | ID.AM-02 | Software installato e variazioni nel periodo |
| Valutazione del rischio / Sicurezza delle piattaforme | ID.RA-01, PR.PS-02 | Aggiornamenti installati e in attesa, sistemi fuori soglia |
| Sicurezza delle piattaforme / Monitoraggio | PR.PS-04, DE.CM-01 | Registro degli accessi: per utente, remoti, falliti, fuori orario |
| Monitoraggio continuo | DE.CM-09 | Antivirus e firme, firewall, cifratura dei dischi |
| Analisi degli eventi / Mitigazione | DE.AE, RS.MI | Aggiornamenti di sicurezza installati e blocchi della protezione RDP |
Prepararsi a un audit NIS2 con Vedo
Durante un audit NIS2, un assessment di conformità o una verifica da parte di un cliente sulla catena di fornitura, viene chiesto di dimostrare con evidenze come sono gestiti i sistemi. Con Vedo le evidenze sono già pronte, aggiornate e coerenti nel tempo:
- checklist degli asset: inventario completo di PC e server, con hardware, sistema operativo e software
- gestione delle patch: aggiornamenti installati e mancanti, sistemi fuori soglia e sistemi obsoleti
- protezione degli endpoint: antivirus e aggiornamento delle firme, firewall, cifratura dei dischi
- tracciabilità degli accessi: accessi riusciti e falliti, accessi remoti e fuori orario
- storico degli eventi: avvisi aperti e chiusi, blocchi della protezione RDP, aggiornamenti di sicurezza installati
I report possono essere inviati automaticamente al referente interno, al responsabile della sicurezza o al consulente che segue il percorso di conformità, creando nel tempo un archivio documentale utile per ogni verifica.
Vedo e il GDPR
Anche le aziende non soggette a NIS2 devono dimostrare, ai sensi dell’art. 32 del GDPR, di aver adottato misure di sicurezza adeguate al rischio. Vedo fornisce evidenze concrete su:
- disponibilità e resilienza dei sistemi: spazio disco, stato dei server, avvisi su dispositivi non raggiungibili
- integrità: aggiornamenti di sicurezza, antivirus e firewall attivi
- riservatezza: cifratura dei dischi e registro degli accessi
Sulla base dei dati raccolti, Virto può redigere un documento di analisi dei rischi sui sistemi informatici aziendali, utile come evidenza delle misure adottate e come base per il registro dei trattamenti.
Vedo e ISO/IEC 27001
Per chi è in percorso di certificazione, l’inventario degli asset, la gestione delle patch e il registro degli accessi sono evidenze richieste in fase di audit. Con Vedo sono sempre aggiornate e disponibili.
Cosa Vedo non fa
Vedo è uno strumento di monitoraggio e documentazione: da solo non rende un’azienda conforme. La conformità richiede anche policy, procedure, formazione e misure organizzative. Vedo fornisce una base di dati affidabile su cui costruirle, e Virto può affiancarti nel percorso.