
Vedo: reporting NIS2 e monitoraggio continuo di PC e server
La direttiva NIS2, il GDPR e standard come ISO/IEC 27001 chiedono alle aziende di conoscere i propri sistemi, mantenerli aggiornati e protetti, e dimostrarlo con evidenze. Vedo è la piattaforma di Virto che monitora in modo continuo tutti i PC e i server Windows aziendali e produce automaticamente il reporting NIS2: le evidenze documentali che servono in fase di audit NIS2, assessment e verifica della conformità.
Perché NIS2 e GDPR richiedono monitoraggio e reporting
La NIS2, recepita in Italia con il D.Lgs. 138/2024, impone ai soggetti essenziali e importanti misure di gestione del rischio informatico: inventario degli asset, gestione delle vulnerabilità e degli aggiornamenti, protezione dal malware, controllo degli accessi, rilevazione degli incidenti. Il GDPR (art. 32) richiede a ogni titolare del trattamento misure tecniche adeguate a garantire riservatezza, integrità, disponibilità e resilienza dei sistemi.
In entrambi i casi non basta dichiarare di avere adottato le misure: bisogna poterlo dimostrare. Vedo raccoglie queste evidenze ogni giorno, in automatico.
Tutti i tuoi dispositivi in un’unica vista
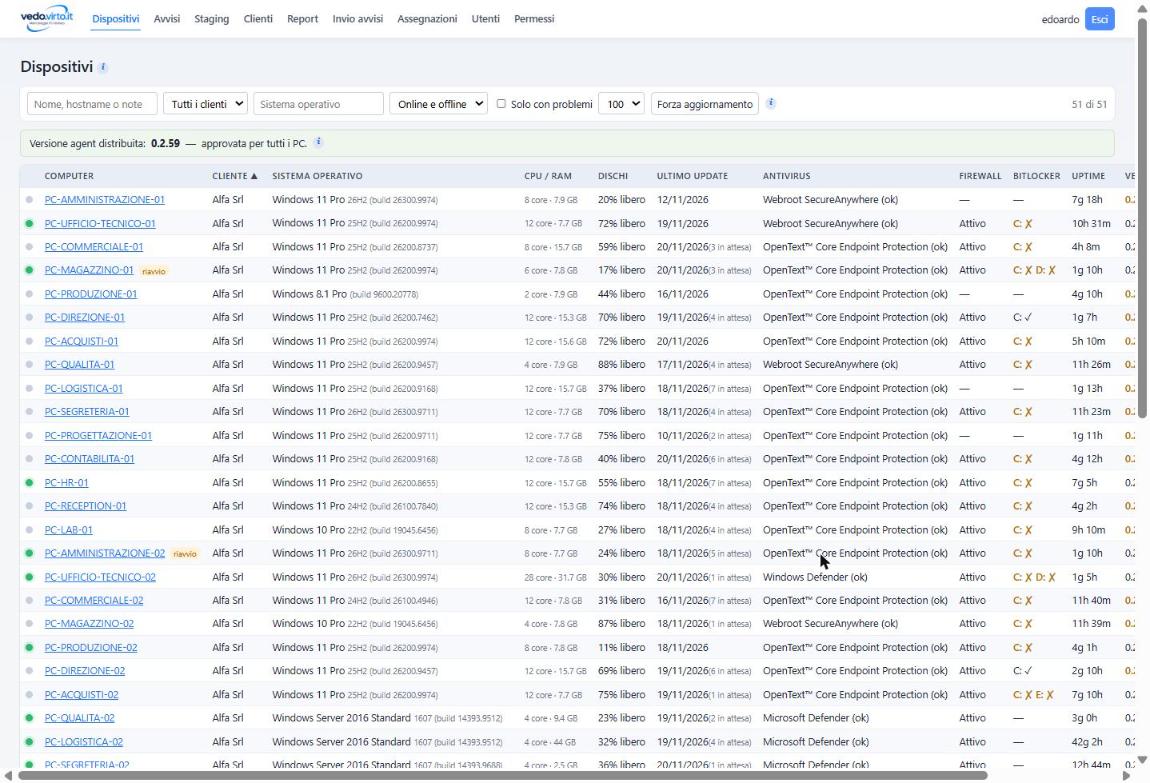
Ogni PC e server compare in una griglia filtrabile per cliente, sistema operativo e stato. Con un clic vedi solo i sistemi con problemi: dischi quasi pieni, aggiornamenti in attesa, antivirus non aggiornato, cifratura assente, riavvii in sospeso.
Cosa controlla Vedo
Asset e inventario
- Sistema operativo, versione e build; individuazione dei sistemi obsoleti
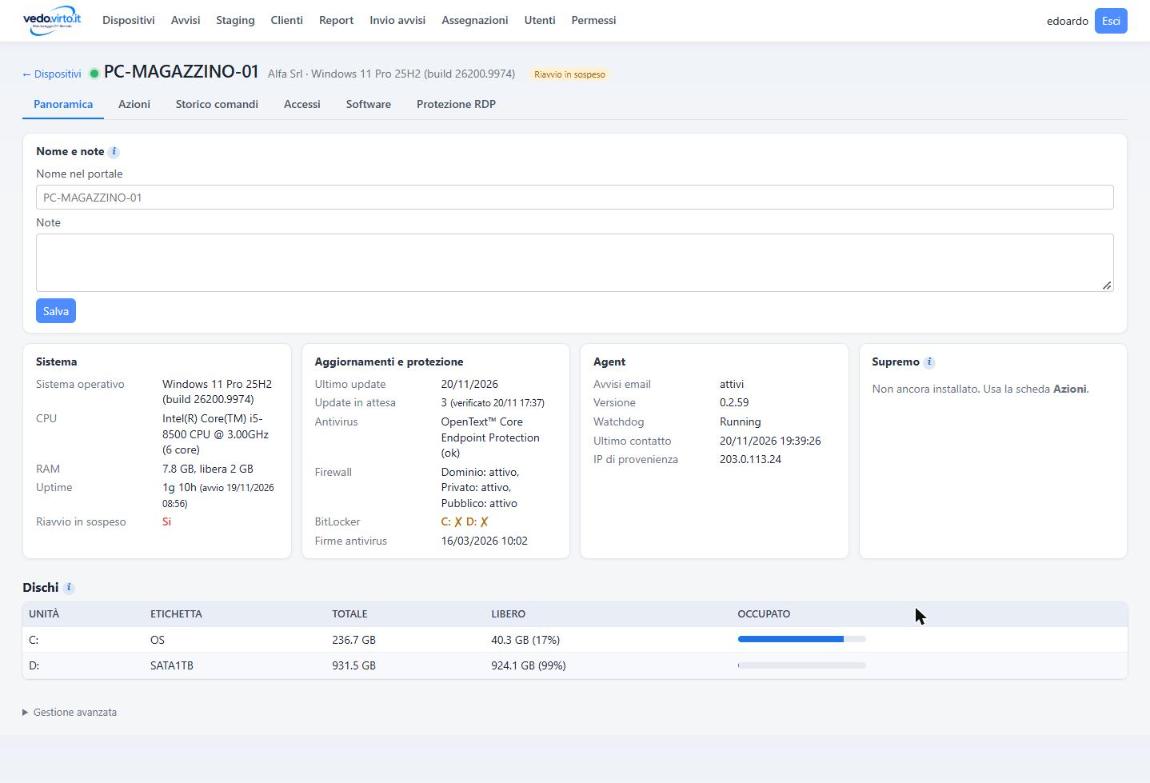
- Hardware: CPU, memoria, dischi e spazio libero
- Software installato su ogni macchina, con le variazioni nel periodo ed esportazione CSV
Aggiornamenti e protezione
- Aggiornamenti Windows: data dell’ultimo update e aggiornamenti in attesa, con installazione e riavvio programmabili dalla console
- Antivirus installato, suo stato e data delle firme
- Firewall di Windows per ogni profilo di rete
- Cifratura BitLocker di ciascuna unità
Accessi e sicurezza
- Registro degli accessi: accessi riusciti e falliti per utente, accessi remoti e fuori orario, esportabile in CSV
- Protezione RDP: blocco automatico degli indirizzi IP che superano il numero di tentativi di accesso falliti
Reporting NIS2 automatico, pronto per l’audit
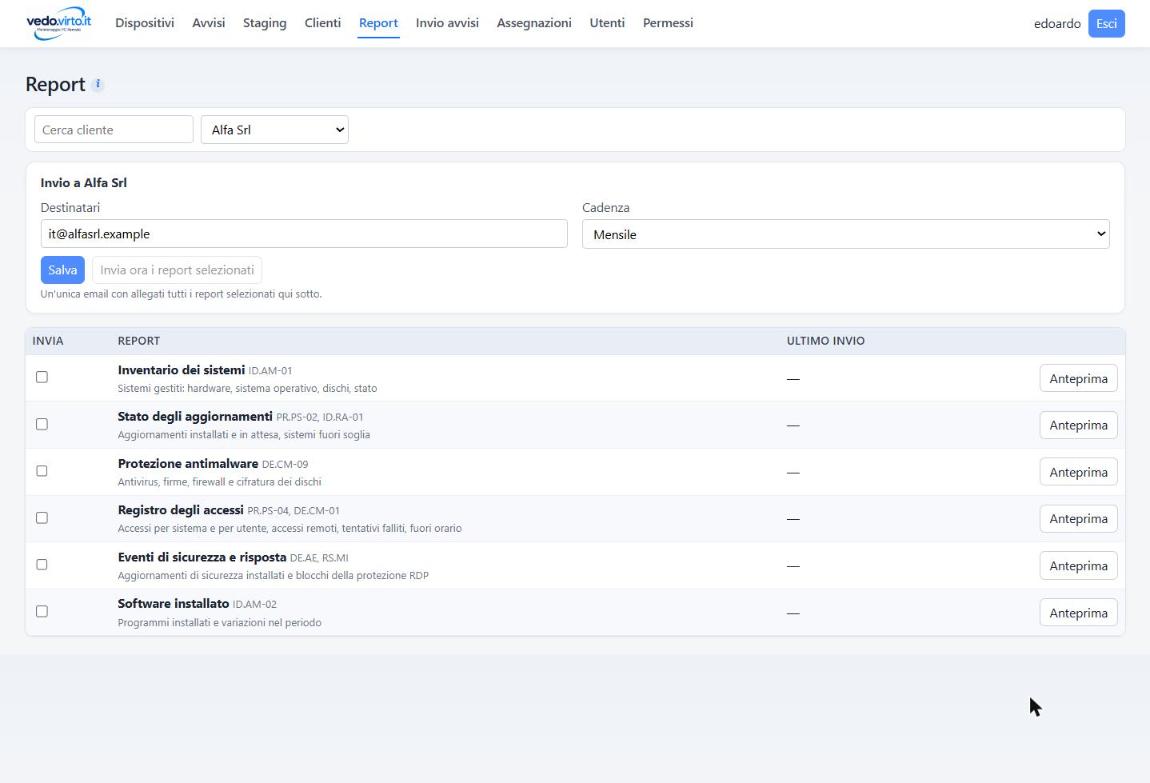
Vedo genera report periodici già organizzati secondo i codici del Framework Nazionale per la Cybersecurity, il riferimento delle misure di sicurezza richieste in ambito NIS2. I report vengono inviati automaticamente via email ai referenti dell’azienda con cadenza giornaliera, settimanale o mensile.
- Inventario dei sistemi (ID.AM-01)
- Software installato (ID.AM-02)
- Stato degli aggiornamenti (PR.PS-02, ID.RA-01)
- Registro degli accessi (PR.PS-04, DE.CM-01)
- Protezione antimalware, firewall e cifratura (DE.CM-09)
- Eventi di sicurezza e risposta (DE.AE, RS.MI)
Avvisi automatici, prima che sia un problema
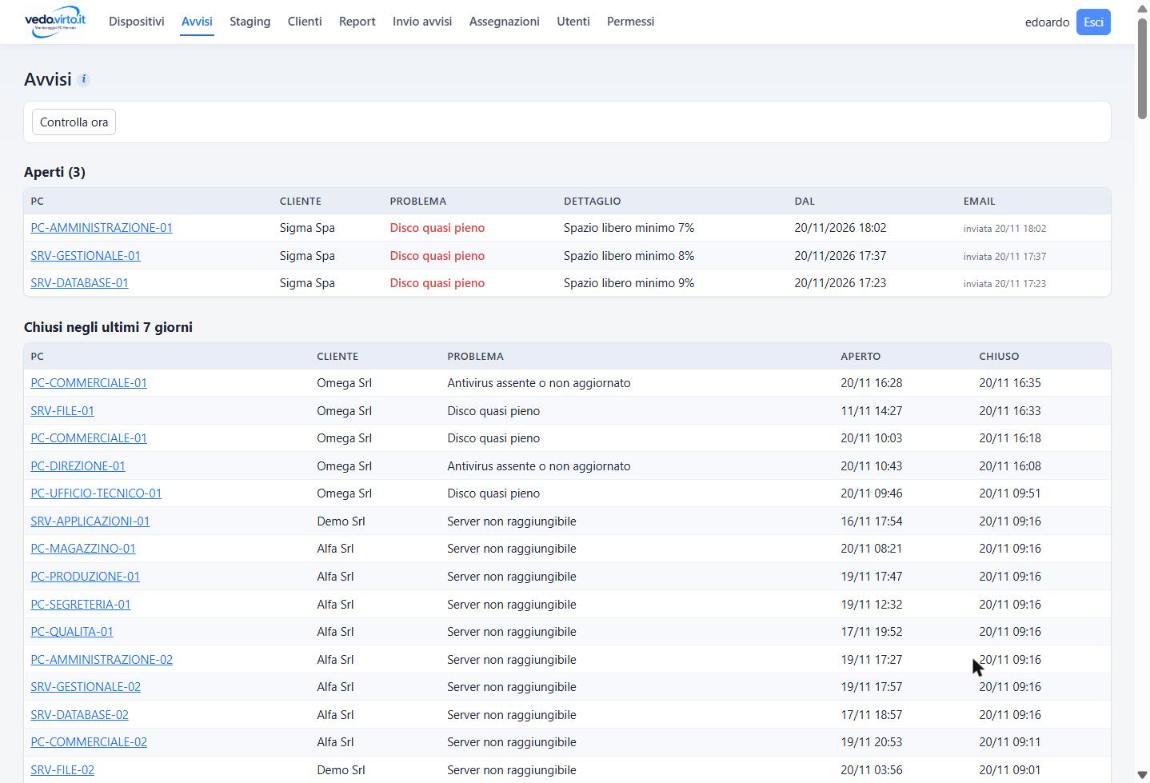
Quando un disco sta per riempirsi, l’antivirus non è aggiornato o un server smette di comunicare, Vedo apre un avviso e invia una email ai destinatari configurati. Lo storico di avvisi aperti e chiusi documenta anche i tempi di intervento.
Un servizio, non solo un software
Vedo è il cuore dell’assistenza proattiva: i tecnici Virto ricevono gli avvisi e intervengono prima che un problema diventi un fermo. Tu hai visibilità completa, noi ci occupiamo del resto.
- Accesso per ruoli: amministratore, rivenditore, tecnico e cliente, ognuno con i propri permessi
- Agent leggero che gira come servizio di Windows, sorvegliato da un watchdog e aggiornato automaticamente
- Comunicazione cifrata HTTPS, senza porte da aprire sulla rete aziendale
- Dati in Italia: la piattaforma è ospitata nell’infrastruttura Virto, in un data center italiano
Per chi è Vedo
- Aziende soggette a NIS2 che devono strutturare e documentare la gestione del rischio informatico
- PMI non soggette a NIS2 che vogliono dimostrare misure di sicurezza adeguate ai sensi del GDPR
- Aziende in percorso di certificazione ISO/IEC 27001 che cercano evidenze continue sugli asset
Domande frequenti su reporting e audit NIS2
Cos’è il reporting NIS2?
Per reporting NIS2 si intende la produzione periodica di evidenze che dimostrino l’applicazione delle misure di sicurezza previste dal D.Lgs. 138/2024: inventario degli asset, stato degli aggiornamenti, protezione antimalware, controllo degli accessi, gestione degli eventi. Vedo genera questi report in automatico e li invia via email con cadenza giornaliera, settimanale o mensile.
Vedo aiuta a superare un audit NIS2?
Vedo fornisce le evidenze tecniche che un auditor richiede sui sistemi: elenco aggiornato di PC e server, software installato, patch installate e mancanti, antivirus, firewall, cifratura e registro degli accessi. I report sono organizzati secondo i codici del Framework Nazionale per la Cybersecurity, così da essere facilmente ricondotti alle misure di sicurezza richieste. La conformità complessiva richiede anche misure organizzative, policy e formazione.
Quali report NIS2 produce Vedo?
Inventario dei sistemi (ID.AM-01), software installato (ID.AM-02), stato degli aggiornamenti (PR.PS-02, ID.RA-01), registro degli accessi (PR.PS-04, DE.CM-01), protezione antimalware (DE.CM-09) ed eventi di sicurezza e risposta (DE.AE, RS.MI).
Vedo è utile anche per chi non è soggetto a NIS2?
Sì. Le stesse evidenze servono per dimostrare l’adeguatezza delle misure di sicurezza ai sensi dell’art. 32 del GDPR, per le verifiche dei clienti sulla catena di fornitura e per i percorsi di certificazione ISO/IEC 27001.
Dove sono conservati i dati raccolti?
La piattaforma è ospitata nell’infrastruttura Virto, in un data center situato in Italia. La comunicazione tra gli agent e la console avviene tramite connessione cifrata HTTPS.
Vuoi valutare la tua situazione NIS2 o GDPR?
Contattaci: analizziamo insieme la tua infrastruttura e ti mostriamo Vedo in funzione.